Mostrar mensagens com a etiqueta Hacktivismo. Mostrar todas as mensagens

História das Ameaças Cibernéticas: A Nova Guerra Fria (Presente)


Esta é a década da computação na nuvem, da ascensão do hacktivismo e do nascimento da ciberguerra real. Quem sabe o que mais vai acontecer? Os ataques cibernéticos continuam a aumentar a um grande ritmo, crescendo 42% em 2012 em relação ao ano anterior e os especialistas em segurança de TI não têm nenhuma razão para acreditar que isso vai abrandar. Pelo contrário, a maioria dos especialistas acredita que as ameaças cibernéticas não só irão crescer em frequência, mas também se tornarão mais sofisticadas. Os hackers agora ou são criminosos decididos a ganhar dinheiro, hactivistas a protestar ou governos empenhados em atingir os seus próprios cidadãos ou atacar outros governos, quer por espionagem ou guerra cibernética. Este novo nível de sofisticação e recursos torna a vida muito difícil para os responsáveis pela defesa das redes contra ataques.  


Marcos históricos


2010


Dezenas de empresas de tecnologia - a maioria em Silicon Valley - vêm as suas redes de computadores ser infiltrados por hackers localizados na China. A Google revela publicamente que tem sido alvo de um ataque altamente sofisticado e focado sobre a sua infra-estrutura empresarial, também originário da China, que resultou no roubo de propriedade intelectual. Os ataques são baptizados Operation Aurora e os media oficiais chineses respondem afirmando que os incidentes são parte de uma conspiração do governo dos EUA.

Operation Aurora

A Grã-Bretanha anuncia que vai dedicar mil milhões de dólares à construção de novas defesas cibernéticas. Iain Lobban, director do Government Communications Headquarters, afirma que o país enfrenta uma "real e credível" ameaça de ataques cibernéticos por Estados hostis e criminosos visto que os sistemas governamentais são atacados cerca de 1.000 vezes a cada mês, ameaçando a economia britânica.

História das Ameaças Cibernéticas: Um Novo Mundo (2000s)

Nesta nova década, o consumidor médio é persuadido a utilizar o cartão de crédito na Internet para compras, aumentando os riscos de roubo cibernético. A maioria das empresas de cartões de crédito oferece seguros e ex-hackers são contratados pela indústria para projectar medidas de segurança melhoradas.

Os ataques cibernéticos tornam-se mais frequentes e destrutivos e crianças, utilizando programas automatizados que executam funções que eles não poderiam realizar por si sós, executam muitas dessas acções, atingindo grandes empresas e causando graves perdas financeiras. O ataque por negação de serviço (DoS) torna-se um instrumento de guerra e os ataques são projectados para paralisar sites, redes financeiras e outros sistemas de computador, inundando-os com dados de computadores externos.

Juntamente com estes ataques criminosos contra bancos e indústrias dependentes da net, há um aumento da ameaça do terrorismo cibernético. Esta é a década do 11 de Setembro e os ataques nos Estados Unidos geram diversas reacções de diferentes grupos, com o FBI a emitir advertências de possíveis ataques terroristas através da Internet. Alguns acreditam que a ameaça é real e possível, a qualquer momento, enquanto alguns o negam afirmando ser quase impossível com todos os sistemas de segurança existentes.

Marcos Históricos


2000


Michael Calce, um canadense de 15 anos de idade, com a alcunha "Mafiaboy" lança uma séria de ataques DoS contra grandes empresas com altos níveis de segurança e vários sites de comércio electrónico. Entre os que são atacados está o fabricante de computadores Dell, a gigante da média CNN, e os sites de compras Amazon e Ebay. A fim de fazer isso, Mafiaboy consegue acesso ilegal a 75 computadores em 52 redes diferentes e instala uma ferramenta de DoS que então activa e usa para atacar diversos sites da Internet, causando cerca de 1,7 mil milhões de dólares em perdas.

Mafia Boy

História das Ameaças Cibernéticas: A Expansão da Internet (1990s)

Embora o hacking se tenha expandido e gozado de algum tipo de glorificação durante os anos 80, no final da década começou a formar-se uma divisão dentro da comunidade de hackers. O princípio hacker da "liberdade de tecnologia" foi mudando, e uma geração mais jovem interessada em proveito individual surgiu, levando a um aumento no número de hackers que já não estavam satisfeitos com a exploração benigna de sistemas apenas para aprender como eles funcionavam.

Este lado obscuro fragmentou-se ainda mais quando vários grupos independentes formaram "gangues electrónicos", com o objectivo de aceder às informações sensíveis alojadas dentro de grandes instituições, como centros de pesquisa governamentais e educacionais. À semelhança do que acontece com gangues de rua convencionais, não demorou muito para que esses grupos começassem a lutar entre si e, no início dos anos 1990, deu-se uma escalada das disputas internas que congestionaram as linhas telefónicas e as redes e culminaram com o desmembramento e acção judicial contra vários grupos.

Paralelemente, o fim da guerra fria é um factor muito importante, pois permite que a Internet se espalhe livremente em toda a antiga URSS, com grande impacto em ambos os lados da agora ferrugenta Cortina de Ferro.

Marcos históricos:


1990


A Grande Guerra Hacker começa com a Legion of Doom e os Masters of Deception envolvidos em quase dois anos de guerra online, bloqueando linhas telefónicas, monitorizando chamadas e invadindo os computadores particulares uns dos outros.

Na resposta à falha do sistema telefónico da AT&T que, em 15 de Janeiro, deixou 60 mil clientes sem linha de telefone por nove horas, as autoridades federais invadem o quarto de Mark Abene (Phiber Optik), de armas em punho, e confiscam o seu equipamento informático. Abene e os outros membros dos MOD vêm as suas casas ser revistadas e os seus bens apreendidos pelos Serviços Secretos dos EUA, em grande parte devido a suspeitas governamentais de terem causado a falha da rede da AT&T. Algumas semanas depois, a AT&T admite que o acidente foi resultado de uma actualização de software nos sistemas de comutação da sua rede de longa distância, ou seja, erro humano da sua parte.

Phiber Optik

A Steve Jackson Games, uma empresa de jogos de RPG em Austin, Texas, é invadida. O Serviço Secreto apreende computadores e discos na sede da empresa e também na casa de um de seus funcionários, Loyd Blankenship (The Mentor) um ex-membro da Legion of Doom. Blankenship está a escrever um jogo de RPG chamado Cyberpunk GURPS que os agentes interpretam como um manual para a criminalidade informática.

GURPS

História das Ameaças Cibernéticas: Ascensão da Cultura Hacker (1980s)


Depois de John Draper e dos seus inspirados assobios electrónicos terem ganho uma grande audiência, houve uma grande mudança na computação e os hackers gozaram uma espécie de época de ouro nos anos 80. A sociedade começou a ter consciência da existência de hackers à medida que os computadores se tornaram cada vez mais acessíveis e as redes cresceram tanto em tamanho (número de terminais) como em popularidade (número de utilizadores) durante o final dos anos setenta e início dos anos oitenta.

Durante os anos 80, a população de hackers provavelmente subiu 1.000 vezes e há três acontecimentos que contribuíram de forma decisiva para esse facto. Os computadores pessoais e os seus clones foram colocados à disposição do público a preços baratos. As pessoas podiam agora dar-se ao luxo de comprar um terminal e configurar uma BBS. E onde se encontra uma BBS, encontram-se hackers.

O filme WarGames filme retrata a existência do hacking e o potencial poder associado a esta actividade. Em WarGames o hacking é exibido como algo glamoroso e aparentemente fácil. O filme lança uma luz sobre a face oculta do hacking e introduz o público em geral ao fenómeno. Isto cria um grau de paranoia generalizada com a ameaça de hackers entrarem em qualquer sistema de computador e lançarem mísseis nucleares. No entanto, para o vasto público adolescente o filme transmite uma mensagem diferente. É implícito que os hackers conseguem garotas. Garotas bonitas...

Quase ao mesmo tempo, dois livros tiveram um grande impacto na cultura popular: Cyberpunk, por Bruce Bethke, e Neuromancer, de William Gibson. A combinação dos factores acima mencionados catapultou a cultura hacker para as primeiras páginas dos principais meios de comunicação.

No final dos anos 80, o PC de casa tornou-se mais prevalente, mas as grandes empresas ainda dominavam o mercado da tecnologia. No entanto, os computadores já não estavam limitados a ser coisas de amadores entusiastas e utilizadores empresariais, qualquer pessoa, incluindo os hackers e os que aspiram a sê-lo, podiam adquirir um computador para os seus próprios fins. Os modems, que permitiam que os computadores comunicassem uns com os outros através de linhas telefónicas, também foram mais amplamente disponibilizados alargando significativamente o alcance dos hackers.

Enquanto os phreakers ainda estavam a soprar os apitos nos receptores de telefone, um novo tipo de delinquente surgiu: o cracker. Este termo, disputado até hoje, refere-se a um hacker criminoso que usa as suas habilidades com intenções criminosas muito além da simples exploração de sistemas de computador. Esta nova raça de hackers, dirigiu o seu conhecimento e tenacidade para actividades claramente criminosas, incluindo a distribuição de software pirata comercial, jogos, e os vírus e worms que poderiam praticamente fechar sistemas. Clubes de hackers e crackers cresceram em popularidade tornando-se nada menos do que uma epidemia e, em 1986, o governo dos EUA tentou combater o problema aprovando passando o Computer Fraud and Abuse Act.  

Marcos Históricos:


1980


Steve Bellovin, Tom Truscott e Jim Ellis desenvolvem e instalam a USENET para a arquitectura UNIX para UNIX Copy (UUCP). A USENET assemelha-se a um sistema de BBS, mas há uma grande diferença: a ausência de um servidor central e administrador dedicado. Assim, a USENET é uma rede descentralizada de notícias distribuídas entre muitos servidores que armazenam e encaminham mensagens uns para os outros.  

1981


Um grupo alemão de entusiastas da computação com uma forte orientação política cria o Chaos Computer Club (CCC), em Hamburgo.
     Logtipo do CCC

História das Ameaças Cibernéticas: Uma Visão Geral

Antes de me debruçar sobre a história das ameaças no ciberespaço, vou começar por definir o que são e categorizá-las de acordo com a minha visão pessoal sobre o assunto.

Uma ameaça cibernética — ou ciberameaça — pode ser vagamente definida como uma tentativa consciente de obter acesso não autorizado a um sistema de computadores para extrair ou manipular dados ou violar a confidencialidade, autenticidade, integridade ou disponibilidade de dados dentro do sistema.

Há inúmeras maneiras de organizar estas actividades e podem encontrar-se inúmeras opiniões diferentes sobre o assunto. Esta é a minha e eu acho que as ameaças cibernéticas podem ser agrupadas em quatro categorias principais:  

Ciberterrorismo


O ciberterrorismo tornou-se uma das ameaças mais significativas para a segurança nacional e internacional dos estados modernos, e os ciberataques ocorrem com cada vez maior frequência. Sendo um assunto politicamente e emocionalmente carregado, nunca foi possível chegar a um consenso internacional sobre o desenvolvimento de uma definição globalmente aceite do termo "terrorismo".

Portanto, existem literalmente centenas de definições de terrorismo, muitas delas influenciadas pela visão política dos seus criadores. Eu não vou entrar nesse debate, mas vou citar uma descrição política de terrorismo utilizada pela Assembleia Geral da ONU, em 1994: "Actos criminosos destinados ou planeados para provocar um estado de terror no público em geral, num grupo de pessoas ou pessoas particulares para fins políticos são injustificáveis em qualquer circunstância, independentemente das considerações de natureza política, filosófica, ideológica, racial, étnica, religiosa ou qualquer outra que possa ser invocada para justificá-los."

Tendo isto em consideração, como podemos definir ciberterrorismo? É, obviamente, um termo muito controverso, com muitas definições possíveis, dependendo do âmbito das acções realizadas. Tentando evitar todo o debate em torno da motivação, objectivos e métodos envolvidos, eu definiria o ciberterrorismo como a utilização da Internet e das tecnologias de informações para organizar e executar ataques contra as redes de computadores, sistemas e infra-estruturas de telecomunicações com motivações ideológicas.  

Ciber Terrorismo

Operação Brotherhood Takedown

Sexta feira, o grupo hacktivista conhecido como Anonymous desactivou com sucesso alguns importantes sites da Irmandade Muçulmana do Egipto. Os Anonymous estão a atacar a Irmandade Muçulmana alegando que esta organização é uma ameaça para a revolução egípcia.


No ínico da semana, os hactivistas tinham feito um anúncio que iam lançar um ataque DDoS, “Operation Brotherhood Takedown,” contra todos os sites da Irmandade às 8pm de sexta-feira, 11 de Novembro, e cumpriram.


Os Anonymous anunciaram no sábado que os ataques DDoS contra a Irmandade Muçulmana vão continuar até ao dia 18 de Novembro.


A Irmandade declarou, num comunicado emitido no sábado de manhã, que os ataques estavam a chegar vindos da Alemanha, França, Eslováquia e S. Francisco nos EUA, com cerca de 2000-6000 pedidos/segundo. Os atacantes mais tarde incrementaram o ataque passando para os 380 mil pedidos por segundo que o que levou ao colapso temporário de quatro dos sites da irmandade.

Operação Irmandade Muçulmana

Os Anonymous viram-se contra a Irmandade Muçulmana do Egipto alegando que esta organização é uma ameaça à revolução egípcia e planeiam um ataque DDoS coordenado no dia 11 de Novembro.

Segunda-feira, os que pretendem representar o colectivo hacktivista lançaram um vídeo no YouTube anunciando uma operação dirigida contra a Irmandade Muçulmana. De acordo com este anúncio, a Irmandade Muçulmana é uma "organização corrupta" apostada em conquistar os estados árabes soberanos, na sua demanda por poder. O anúncio continua comparando a Irmandade Muçulmana à Igreja da Cientologia e declara que a Irmandade é uma "ameaça para o povo.”


Como em qualquer outro anúncio destes, aqueles que dizem representar os Anonymous não dão quaisquer garantias. O sucesso ou falhanço global de qualquer operação dos Anonymous depende sempre do número de particiantes. Se os Anonymous conesguem ou não lançar uma operação contra a Irmandade Muçulmana, é algo que temos que aguardar para ver....

Os Anonymous continuam a #OpDarkNet

Os Anonymous expõem 190 pedófilos na Internet, como parte da Operação Darknet ainda em curso.

Anonymous Logo

No início desta semana, aqueles que alegam representar o colectivo hacktivista conhecido como Anonymous divulgaram os endereços IP de 190 alegados pedófilos na Internet. Segundo eles, o grupo planeou e executou com sucesso uma complexa operação de engenharia social chamada "Paw Printing".

Enganando os entusiastas da pornografia infantil a baixar uma falsa actualização de segurança, os hacktivistas foram capazes de acompanhar e registar os endereços IP dos pedófilos que visitam sites de pornografia infantil conhecidos como Lolita City e Hard Candy, alojados no mundo tenebroso da Darknet.

A Darknet é uma parte misteriosa e deliberadamente escondida da Internet onde os criminosos e outras pessoas que necessitem de anonimato e privacidade se misturam. Dentro do mundo oculto desta Web Invisível podemo-nos envolver em inúmeras actividades, legais ou não. Na Darknet pode-se comprar drogas, obter ou vender identidades falsas, patrocinar o terrorismo, alugar uma botnet, ou negociar em pornografia infantil.

No seu anúncio, os Anonymous dão um relato detalhado dos longos meses da sua campanha contra a pornografia infantil que culminou no final de Outubro, quando, durante um período de 24 horas, Anonymous recolheu os 190 endereços IP associados com os alegados pedófilos da Internet.
Anonymous executam pedobear
Os Anonymous executam o Pedobear (o meme Internet para pedófilos)

Os hacktivistas afirmam que não estão a destruir a Darknet, apenas a expor os pedófilos que usam o anonimato e a natureza clandestina dessa parte oculta da Web para explorar crianças inocentes para obter uma perversa gratificação sexual.

Os Anonymous expõem pedofilia


Operação Darknet


Terça-feira, depois de terem forçado a entrada no site Lolita City, os Anonymous expuseram um grande número de pedófilos na Internet.

O Lolita City, um website da Darknet utilizado por pedófilos para a troca de pornografia infantil, alojava qualquer coisa como 1.589 pedófilos a negociar pornografia com crianças.
Um website da darknet é uma rede privada e fechada de computadores utilizados para a partilha de ficheiros, também conhecido como wiki escondida (hidden wiki). Estes websites são parte da Web Invisível que não é indexada pelos motores de busca normais.


Numa publicação no Pastebin na passada terça-feira, os Anonymous explicaram o lado técnico de como conseguiram localizar e identificar o Lolita City e aceder à base de dados dos seus utilizadores. Numa publicação anterior, os Anonymous mostraram a sequência de eventos detalhada da descoberta de mais de 100 gigabytes de pornografia infantil associados com o Lolita City.

A declaração que se segue contém uma lista de exigências dos Anonymous:

------------------------
Nossa Declaração
------------------------


Os proprietários e operadores da Freedom Hosting estão abertamente a apoiar a pornografia infantil e a permitir que pedófilos veja crianças inocentes, alimentem os seus devaneios e coloquem crianças em risco de rapto, violação e morte.

Por isto, a Freedom Hosting foi declarada Inimigo Número Um da #OpDarknet.

Ao atacarmos a Freedom Hosting estamos a eliminar mais de 40 websites de pornografia infantil, entre os quais está o Lolita City, um dos maiores websites de pornografia infantil até à data, contendo mais de 100GB pornografia infantil.
Continuaremos, não só a atacar os servidores da Freedom Hosting, mas também qualquer outro servidor que contenha ou promova a pornografia infantil.


------------------------
 Nossas Exigências
------------------------


As nossas exigências são simples: Removam todo o conteúdo de pornografia infantil dos vossos servidores. Recusem alojar qualquer website que se dedique à divulgação deste tipo de conteúdos. Esta declaração não se dirige apenas à Freedom Hosting, mas a toda a gente na Internet. Não importa quem sejam, se descobrirmos que alojam, promovem ou apoiam pornografia infantil, tornam-se nossos alvos.

A Web Invisível


A Web Invisível  (Invisible Web também conhecida como Deepnet, Deep Web, DarkNet, Undernet, ou Hidden Web) é o conteúdo da World Wide Web que não é parte da Web de Superfície (Surface Web) que é todo o conteúdo indexado pelos motores de busca normais.

Algumas pessoas alegam que procurar na Internet de hoje pode ser comparado a arrastar uma rede pela superfície do oceano; muita coisa pode ser apanhada na rede mas há imensa informação que fica no fundo e logo escapa à rede. A maior parte da informação da Web está enterrada bem fundo, em sites gerados dinamicamente, e os motores de busca normais não a encontram. Os motores de busca tradicionais não conseguem encontrar nem mostrar conteúdo da Web Invisível; estas páginas não existem até serem geradas dinamicamente como resultado de uma busca específica. A Web Invisível é várias ordens de magnitude maior que a Web de Superfície.

Para descobrir conteúdo na Web "normal", os motores de busca utilizam web crawlers que seguem os hyperlinks. Esta técnica é ideal para descobrir recursos na Web de Superfície mas é quase sempre ineficaz a descobrir seja o que for na Web Invisível. Por exemplo, estes crawlers não tentam encontrar páginas dinâmicas que sejam o resultado de uma pesquisa numa base de dados devido ao infinito número de pesquisas possíveis.

Defesa dos Anonymous


Jay Leiderman, um advogado que representa Christopher Doyon, alegadamente o hacktivista Commander X dos Anonymous, argumenta que uma negação de serviço distribuída (DDoS) não é um crime, mas uma forma de protesto legal, um tipo de bloqueio como a resistência passiva, e liberdade de expressão.

Quarta-feira, Leiderman, disse: "Não existe essa coisa de ataque DDoS. O DDoS é um protesto, é um bloqueio digital. Não é diferente do que se faz ocupando fisicamente um espaço. Não é um crime, é discurso. Nada foi mal-intencionado, não havia nenhum malware, nem trojan horses."


Um Distributed Denial of Service (DDoS) é uma tentativa planeada para fazer com que um recurso de computador fique indisponível para os seus utilizadores. Vários utilizadores enviam pedidos repetidos para um site, inundando assim os servidores.

É importante distinguir entre um ataque DDoS voluntário, o tipo de ataque pelo qual os Anonymous são conhecidos, e o ataque DDoS involuntário que envolve o uso de "botnets", compostas por computadores escravos, infectados com malware, tudo feito sem o conhecimento ou permissão do proprietário do computador.

O tipo voluntário de ataque DDoS envolve um grande volume de utilizadores e todos participam voluntariamente, solicitando informações do mesmo servidor alvo simultaneamente, fazendo assim com que os recursos do computador atacado não estejam disponíveis para os outros utilizadores, da mesma forma que uma manifestação de bloqueio veda o acesso a um determinado site ou recurso.

Existem vários casos semelhantes, relacionados com os Anonymous, perante a justiça dos EUA e de outros países. Se os juízes vão ou não aceitar este defesa, continua em aberto. No entanto, uma coisa parece certa, acusar aqueles que em boa consciência participaram em tais protestos cibernéticos relativamente inofensivos, como um ataque DDoS voluntário, não os deve submeter a acusações criminais.

É uma defesa interessante, e pode ser complicado provar que há algo de ilegal num monte de gente a fazer algo legal (aceder a um Website) sem não causar qualquer dano demonstrável ...

Por outro lado, os acusadores podem alegar que estes ataques prejudicaram o fluxo de negócios causando sérios danos financeiros.

Vamos esperar e ver o que acontece ...

Quem são os Anonymous?


Organização do Anonymous


O Anonymous não é verdadeiramente uma organização, não no sentido tradicional da palavra. Eles são um grupo grande e descentralizado de indivíduos que partilham interesses comuns e, de certa forma, assombram a Internet. Não há membros oficiais, directrizes, dirigentes, representantes nem princípios unificadores. Pelo contrário, Anonymous é uma palavra que identifica milhões de pessoas, grupos e indivíduos dentro e fora da Internet que, sem revelar as suas identidades, exprimem opiniões diversas sobre vários temas.


Ser Anonymous é muito mais uma qualidade ou uma auto-definição ou invés de definir uma participação em algo. Cada projecto sob a bandeira Anonymous pode ter um conjunto diferente de instigadores. Liderança, quando existe, é informal e realizada em canais de chat, fóruns, mensagens instantâneas e chamadas públicas para acções online.


Origens do Anonymous


O nome Anonymous em si mesmo é inspirado no anonimato sob o qual os utilizadores postam imagens e comentários na Internet. O uso deste termo, no sentido de uma identidade compartilhada, começou em imageboards. Eles são ligeiramente afiliados com a 4chan e outras "chan" (como a 2chan, a 7chan e 711chan), devido ao facto desses sites permitirem postagem anónima, o que lhes permite planear ataques sem revelar qualquer informação de identificação pessoal. Uma marca de Anonymous é atribuída aos visitantes que deixam comentários, sem identificar o autor do conteúdo publicado.


Eles coordenam os ataques em fóruns como 4chan.org ICQ e salas de chat, entre outros locais. 4chan.org é um grande centro, mas não poderá ser considerada realmente a casa dos Anonymous. O Anonops.net estava mais próximo de ser o seu QG, mas foi desligado.


Alguns afirmam que o Anonymous é a primeira supraconsciência baseada na Internet. O Anonymous é um grupo, no sentido em que um bando de pássaros é um grupo. Como sabemos que eles são um grupo? Porque viajam na mesma direcção. Mas em cada  momento, mais pássaros podem entrar, sair, ou retirar noutra direcção totalmente diferente.

No entanto o Anonymous não gosta que lhe chamem "grupo". E muito menos os seus membros gostam de ser classificados como "hackers". Eles são, para usar as palavras de inspiração de ficção científica de um dos seus manifestos,  uma "Consciência Viva Online"

A Hierarquia do Anonymous


Eles têm sido descritos como um grupo anárquico de "hacktivistas", mas já foram revelados alguns detalhes que indicam que a organização está bem hierarquizada com uma liderança oculta de cerca de uma dúzia de hackers altamente qualificados coordenando os ataques na web.

Um dos membros do grupo afirmou que a entrada para os centros de "comando e controle" é apenas para convidados, acrescentando: "É para proteger as pessoas, mas se alguém já se mostrou fiável, é convidado - não é difícil de fazer, não é uma estrutura elitista, mas uma maneira de manter a imprensa e as polícias afastadas de quem emite os comandos".


"O nosso projecto não tem nenhuma estrutura de líderança, apenas funções diferentes. O grau de liderança e organização em vários projectos são muito diferentes", disse um membro de longa data. "É tudo muito caótico, mas comunicamos e cooperamos uns com os outros. Vejo-nos como diferentes células do mesmo organismo."

Os dirigentes do grupo usam o Internet Relay Chat (IRC), tecnologia que pode permitir que grupos de pessoas comuniquem na clandestinidade. Alguns nos escalões superiores alegadamente têm controle sobre várias "botnets", que incluem mais de 1.000 PCs com Windows que foram infectados com um vírus e podem ser controlados sem o conhecimento dos seus utilizadores para direccionar a negação de serviço distribuída (DDoS) contra as organizações-alvo.


Historial do hacktivismo do Anonymous


We are Anonymous. We are legion. We do not forgive. We do not forget. Expect us.
-Anonymous

Muito antes de se tornarem vigilantes na cyberguerra à volta do Wikileaks, o grupo chamado Anonymous já realizava ataques em larga escala contra os seus inimigos.

Assaltos ao Habbo Hotel


Provavelmente a primeira vez que os utilizadores do 4chan se uniram sob a alcunha Anonymous foi para assediar os utilizadores do Habbo Hotel, uma rede social cartoonizada e concebido como um hotel virtual. Já em 2006, o Anonymous atacava o Habbo, impedindo seus utilizadores habituais de se movimentar. O primeiro grande ataque é conhecido como o "Grande Raid Habbo de '06", e uma posterior invasão do ano seguinte é conhecido como o "Grande Raid Habbo de '07". Estes ataques parecem estar relacionados com a notícia sobre a proibição imposta a uma criança de dois anos afectada pelo SIDA de entrar na piscina de um parque de diversões no Alabama.


Os utilizadores Anonymous inscreviam-se no site do Habbo utilizando avatares de um homem negro, com um fato cinzento e um penteado afro e bloqueavam a entrada para a piscina, declarando que estava "fechada devido à SIDA", inundavam o site com provérbios da Internet e formavam suásticas.

Tudo isto foi feito apenas por diversão dado que nesta altura as acções do Anonymous não tinha ainda assumido uma inclinação política.

Hal Turner


Em Dezembro de 2006, o Anonymous atacou este supremacista branco que tem um programa de rádio. Segundo Hal Turner, em Dezembro de 2006 e Janeiro de 2007, indivíduos que se identificaram como Anonymous, sobrecarregaram o seu site o que lhe custou milhares de dólares em contas de banda larga.
Alguns Anons parecem ter aversão ao racismo real, embora eles próprios o manifestem frequentemente em tom de brincadeira.

Chris Forcand


Em 2007, o Anonymous ajudou a capturar um predador infantil na Internet, Chris Forcand, ao fornecer informações à polícia. Nesta altura, o Anonymous começou assumir-se como um grupo de vigilantes na Internet a lutar por causas variadas, ao invés de serem apenas um bando de alegres brincalhões.
Em 7 de Dezembro de 2007, o jornal canadiano The Sun publicou um relatório onde afirmava que, antes das investigações da polícia começarem, Forcand já estava a ser monitorizado por "cyber-vigilantes que procuram alguém que apresente um interesse sexual em crianças". Forcand, de 53 anos, foi acusado de dois crimes por seduzir uma criança menor de 14 anos de idade, tentativa de convidar toque sexual, tentativa de exposição e posse de arma perigosa.
Os Anonymous contactaram a polícia depois de alguns membros terem recebido "propostas sexuais" de Forcand com "fotos nojentas de si mesmo". O relatório também afirmou que esta é a primeira vez que um predador Internet suspeito foi detido pela polícia na sequência de vigilantismo na Internet

A Igreja da Cientologia


Com estes ataques, o Anonymous foi catapultado para a cultura popular e o grupo ganhou a atenção da imprensa mundial para o Projecto Chanology, o seu protesto contra a Igreja de Cientologia.  
Cientologia

Em 14 de Janeiro de 2008, um vídeo produzido pela Igreja com uma entrevista a Tom Cruise surgiu no YouTube. Quando a Igreja tentou retirar este filme constrangedor do YouTube, o Anonymous formou um grupo à parte chamado Projecto Chanology que se dedicou a parar a censura e o assédio desta igreja.
Como forma de protesto contra estas acções da Igreja da Cientologia, que classificaram como uma forma de censura na Internet, os membros do Projecto Chanology organizaram uma série de ataques de negação de serviço contra websites da Cientologia, partidas e faxes em preto para os centros da Cientologia.


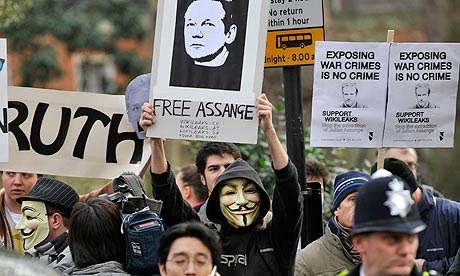
Foram também organizados protestos em várias cidades em todo o mundo contra a Cientologia. Eles saíram às ruas, protestando fora das igrejas da Cientologia vestindo "V-máscaras", o disfarce usado pelo herói V do livro de Alan Moore, originalmente inspirada pelo herói popular Guy Fawkes.

Fundação Americana da Epilepsia


O Anonymous assediou a Epilepsy Foundation of America, por meio do upload de conteúdos alegadamente indutores de ataques de epilepsia.

Em 28 de Março de 2008, o fórum de suporte da epilepsia gerido pela Epilepsy Foundation of America foi atingido com um código JavaScript e animações de computador a piscar foram colocadas on line com a intenção de desencadear enxaquecas e convulsões em epilépticos fotossensíveis e sensíveis a padrões.

SOHH e AllHipHop


No final de Junho de 2008, utilizadores que se identificaram como Anonymous reivindicaram a autoria de uma série de ataques contra o site SOHH (Suporte Online Hip Hop). O ataque foi supostamente uma retaliação por insultos feitos por membros da SOHH "Just Bugging Out" no fórum 4chan contra os seus utilizadores.


O ataque contra o site ocorreu em etapas, à mediada que os Anonymous inundaram os fóruns SOHH, estes foram sendo desligados. A 23 de Junho de 2008, o grupo que se identificou como Anonymous organizou ataques DDoS contra o site, com sucesso, eliminando mais de 60% da capacidade de serviço do site.

Em 27 de Junho de 2008, os hackers utilizaram cross-site scripting para alterar a página principal do site com imagens e referências satíricas, manchetes e numerosos estereótipos raciais e insultos, e também conseguiram roubar informações de funcionários SOHH.

No Cussing Club


O Anonymous também atacou o rapaz, que começou No Cussing Club, por razões óbvias. Em Janeiro de 2009 os membros do Anonymous atacaram o adolescente californiano McKay Hatch, que administra o No Cussing Club, um site contra a profanação.


Quando o endereço da casa de Hatch, o seu número de telefone e outras informações pessoais foram divulgados on-line, a sua família recebeu um monte de mensagens de ódio, entregas falsas, muitos telefonemas obscenos, pizza e até pornografia.

Pornografia no YouTube


Em 20 de Maio de 2009, os membros do Anonymous enviaram vários vídeos pornográficos para o YouTube. Muitos desses vídeos foram disfarçados de vídeos familiares ou para crianças, por exemplo, com marcas "Jonas Brothers".


O YouTube removeu quase imediatamente todos os vídeos enviados e quando a BBC contactou um dos uploaders, este afirmou que era um "raid 4chan", organizado devido à remoção dos vídeos musicais do YouTube. A BBC News informou que uma vítima postou um comentário dizendo: "Eu tenho 12 anos o que é isso?" que se tornou um meme da Internet.

Protestos eleitorais no Irão


Na sequência das denúncias de fraudes eleitorais, decorrentes do anúncio dos resultados da eleição presidencial iraniana de Junho de 2009, declarando o presidente histórico do Irão Mahmoud Ahmadinejad como o vencedor, milhares de iranianos saíram à rua e participaram em manifestações de protesto.

Persian Bay


O Anonymous aliou-se ao Pirate Bay e a vários hackers iranianos num esforço para oferecer aos dissidentes iranianos uma maneira de planear manifestações e se ligarem ao mundo exterior. O resultado foi o Anonymous Iran, um site de apoio ao Partido Verde iraniano e um bem sucedido projecto de liberdade de informação.


O site atraiu mais de 22.000 apoiantes no mundo e permite a troca de informações entre o mundo e o Irão, apesar das tentativas do governo iraniano para censurar notícias sobre os protestos na Internet. O site oferece ferramentas aos activistas iranianos e conselhos sobre como manter o anonimato e evitar a detecção. São também disponibilizados fóruns para coordenação das actividades e comunicação com o Ocidente.

Operação Didgeridie


Em Setembro de 2009, o grupo despertou "a fim de proteger os direitos civis", após vários governos terem iniciado acções de bloqueio aos seus imageboards. O ponto de viragem foram os planos do governo australiano para censura da Internet ao nível de dos ISP.

No início da noite de 09 de Setembro, o Anonymous atacou o site do primeiro-ministro com uma negação de serviço. O site esteve fora de serviço cerca de uma hora.

Operação Titstorm


Na manhã do dia 10 de Fevereiro de 2010, o Anonymous lançou um ataque mais preparado com o divertido título "Operação Titstorm".

Titstorm


A desfiguração do site do primeiro-ministro, levou o site Parlamento australiano a estar fora de serviço por três dias e quase conseguiram desligar também o site do Departamento de Comunicações, em protesto contra as mediadas do governo australiano para filtrar e censurar todos os conteúdos da Internet relativos a pornografia com mulheres de peito pequeno (que são vistas como menores de idade) e ejaculação feminina.


Outras entidade com quem já se envolveram incluem a AT&T, Gene Simmons, KnowYourMeme, Hot Topic, Jessi Slaughter, and Tumblr mas eu classificaria estes incidentes apenas como pequenas escaramuças.


E tudo isto sem mencionar a recente Operação Payback, e os ataques contra os governos da Tunisia, Zimbabwe e Egipto.

Quem sabe qual poderá ser o próximo alvo...?

Anonymous declara guerra a países


Guerra Global


O Anonymous aponta agora as baterias a nações soberanas, declarando guerra aos países que de alguma forma se lhe opõem ou ao Wikileaks, como se pode comprovar pelos ataques lançados contra os sites do governo do Zimbabwe e da Tunísia.
Os anteriores alvos do grupo foram empresas como a Mastercard e o PayPal com ataques distribuídos de negação de serviço (DDoS), depois terem retirado o seu apoio ao site Wikileaks.
Assim que a Tunísia tentou bloquear o acesso aos documentos Wikileaks sobre o país, tornou-se mais um dos alvos a atingir.
Os sites que parecem ter sido derrubados pela negação de serviço distribuída (DDoS) incluem o do presidente tunisino Zine El Abidine Ben Ali e o site oficial do governo.
Um comunicado divulgado num dos sites do Anonymous explicou que o motivo do ataque foi que o governo tunisino queria controlar o presente com as mentiras e desinformação, a fim de manipular o futuro, mantendo a verdade oculta dos seus cidadãos.
A Tunísia não é exactamente famosa pelas suas amplas liberdades democráticas ou de expressão e, por isso mesmo, não é surpreendente que o governo tenha tido uma atitude de censura em relação ao Wikileaks. No entanto, esta situação mostra que os governos estrangeiros podem ser susceptíveis a hackers ocidentais quando estes decidem dificultar-lhes a vida.

As nações-alvo


Na verdade, os ataques estão a ser levados tão a sério que a Scotland Yard confirmou que tem estado a investigar o grupo de vigilantes da Internet há algum tempo.
Enquanto isso, nos Estados Unidos, a CIA (Central Intelligence Agency) criou uma task force, com o apelido infeliz de WikiLeaks Task Force (ou WTF que em inglês é vulgarmente utilizado para What The Fuck…).
E agora temos um novo rumo dos acontecimentos quando o grupo de hackers desvia as suas atenções das empresas e as dirige a países que são hostis ao Wikileaks.
De acordo com o jornal The Guardian, uma série de países árabes como a Arábia Saudita e Marrocos têm activamente tentado bloquear o Wikileaks. O grupo Anonymous já atacou o Zimbabwe, e agora a Tunísia, exactamente por tentarem bloquear o acesso aos documentos Wikileaks.

Outros ataques


No mês passado, o assessor de segurança nacional britânico, Sir Peter Ricketts, advertiu que os apoiantes WikiLeaks podem atacar sites do governo, como o Departamento de Trabalho e Pensões (DWP) e outros.
Um dirigente da Citrix, Simon Crosby, também advertiu recentemente que o ano de 2010 marcou o início da ciberguerra, com o ataque Stuxnet sobre o Irão, o ataque do governo chinês sobre Google, e os ataques em curso devido ao WikiLeaks.
De salientar que o grupo Anonymous não surgiu agora, já tem um historial de acções deste tipo; em Novembro, o grupo atacou o site da Federação Internacional da Indústria Fonográfica (IFPI), como vingança pela acção judicial contra o Pirate Bay.

Operação Payback - As próximas batalhas

Algumas autoridades no Reino Unido têm advertido para a possibilidade dos sites do governo poderem vir a ser o próximo alvo dos hackers pró-Wikileaks em particular os websites utilizados para arquivar devoluções de impostos ou benefícios alegando que estes poderão ser os mais vulneráveis. Até agora, os ataques do grupo Anonymous têm-se concentrado em empresas reconhecidas anti-Wikileaks.


Os ataques no Reino Unido poderão provavelmente dever-se ao facto do Sr. Assange, fundador Wikileaks, ter comparecido no tribunal onde foi libertado sob fiança, indo no entanto permanecer em prisão aguardando um recurso contra a decisão. Ele é procurado pelas autoridades na Suécia para ser interrogado por dois crimes sexuais. Ele nega os crimes e vai lutar contra a extradição, informou seu advogado.


Sua mãe, Christine Assange, que o visitou na prisão, disse que ele continua empenhado com os ideais do Wikileaks. Ela fez também questão de dar voz às suas ideias sobre as empresas que retiraram o apoio ao Wikileaks. Afirmando que "Nós sabemos agora que a Visa, Mastercard, Paypal e outros são instrumentos de política externa dos EUA. Isto é algo que não sabíamos antes”. O governo dos EUA negou ter escrito para as empresas, pedindo-lhes para parar de fazer negócios com o Wikileaks.

Assange


Alguns descrevem a luta entre o Anonymous, Wikileaks e o governo dos EUA como o um “Guerra Informática”, mas especialistas em segurança têm minimizado o conflito classificando-o como apenas uma demonstração, um protesto, nada mais do que o teatro político - divertido e influente, mas não uma guerra.


Assange


Alguns ainda vão mais longe afirmando que esta não é uma guerra cibernética, porque se nós a classificarmos como tal, estamos a desvalorizar o que é a guerra. É apenas um “tumulto cibernético”. No entanto, os tumultos apesar de poderem ser destrutivos, não tendem a ter um impacto duradouro.


Enquanto isso, o governo dos EUA continua determinado a levar o Wikileaks e o seu perante a justiça explorando, uma lei de espionagem com quase um século de idade, como forma de tentar acusar o Sr. Assange.


O polémico realizador Michael Moore ofereceu ajuda ao fundador do WikiLeaks, tanto na forma de dinheiro como de outros recursos. Moore disse num editorial publicado no "Huffington Post" que ele tinha oferecido 20.000 dólares de seu próprio dinheiro para ajudar a socorrer Assange. Além do dinheiro, Moore disse que ele também quer oferecer seu site, servidores de nomes de domínio, e "qualquer outra coisa que eu possa fazer para manter viva e próspera a WikiLeaks enquanto continua seu o trabalho de expor os crimes que eram preparados em segredo e realizados em nosso nome e com o dinheiro dos nossos impostos.


Na frente da ciberguerra, o site principal do WikiLeaks, WikiLeaks.org, está de volta aos EUA menos de 10 dias após o seu fornecedor de serviços, EveryDNS, ter terminado o registo deste nome de domínio alegando preocupações com a estabilidade dos outros sites e domínios sob a sua responsabilidade.


A 3 de Dezembro, a EveryDNS anunciou que estava iria encerrar o nome de domínio WikiLeaks.org por causa de repetidos ataques distribuídos de negação de serviço (DDoS) que foram lançadas contra o site logo após o início da publicação dos documentos classificados do Departamento de Estado dos EUA. A EveryDNS disse que a desativação do WikiLeaks.org se devia a preocupações de que os ataques DDoS poderiam causar problemas aos outros cerca de 500.000 sites em execução na infra-estrutura de EveryDNS.


Em resposta às acções da EveryDNS, a WikiLeaks estabeleceu vários novos domínios de cada país, tais como WikiLeaks.ch na Suíça, na Áustria e WikiLeaks.at. Em seguida, apontou os novos domínios para os endereços IP existentes, ou começou a ter o novo domínio hospedado em fornecedores de serviços em diferentes países.


O site está agora a ser a hospedado pela Web Hosting Silicon Valley e está usando a Dynadot, uma empresa de San Mateo, Califórnia, como fornecedor de DNS, de acordo com a Netcraft, uma empresa de vigilância de Internet sedeada no Reino Unido. O site foi instalado e funciona desde sexta-feira, segundo a Netcraft. Por enquanto, o site dos EUA não parece estar a disponibilizar qualquer conteúdo estando em vez disso a redireccionar os utilizadores para um site espelho hospedado por um ISP na Rússia.

 Mas a empresa de segurança na internet Spamhaus advertiu ontem que a nova encarnação do site pode ser estar cheia de malware executado por "cibercriminosos da Rússia". O WikiLeaks.org redirecciona os utilizadores suários para um site espelho - mirror.wikileaks.info - que fica dentro de uma gama de IPs hospedado pela empresa russa Webalta. A principal preocupação é que qualquer arquivo WikiLeaks divulgado no site que está hospedado no espaço Webalta pode estar infectado com malware e, uma vez que o site principal wikileaks.org agora redirecciona os visitantes de forma transparente para mirror.wikileaks.info e, portanto, directamente para o espaço controlado pela Webalta, existe um risco substancial de que qualquer infecção por malware se espalhe amplamente.


Mesmo assim, é surpreendente ver o WikiLeaks.org a ser hospedado novamente nos EUA tendo em conta toda a oposição existente ao site neste pais.
O WikiLeaks também reforçou o seu domínio WikiLeaks.ch para evitar uma repetição do que aconteceu com a EveryDNS. Para minimizar a possibilidade de um provedor de DNS desligando novamente o domínio como fez a EveryDNS, o WikiLeaks tem agora acordos com distintos fornecedores de serviço de DNS em oito países diferentes, incluindo a Suíça, Canadá e Malásia. O site WikiLeaks.ch hoje tem um total de 14 servidores de nomes diferentes em 11 diferentes redes prestadoras de serviços de nomes para o domínio WikiLeaks.ch. Além disso, os analistas estimam que há mais de 1.000 sites espelhos em todo o mundo servindo-se do conteúdo do WikiLeaks de modo a que seja tecnicamente impossível eliminar totalmente esta informação da Internet.


Operação Payback - Missão Leakflood


Missão Leakflood


A Operação Payback descobriu uma nova forma de irritar as companhias que cortaram laços com o WikiLeaks: bombardeá-los com faxes. Como parte de sua nova missão chamada Leakflood, o grupo anónimo de 'hacktivistas' está a incentivar os seus membros a enviar um grande número de faxes para a Amazon, MasterCard, Moneybookers, PayPal, Visa e Software Tableau.

Nos salas de chat, os membros do grupo têm publicado os números de fax de cerca de meia dúzia de companhias e estão a tentar recrutar voluntários para entupir as máquinas de fax, utilizando serviços gratuitos on-line, tais como o MyFax.com e o FaxZero.com. Eles recomendam ainda que as pessoas utilizem software de anonimato, como o Tor Project, para aceder a estes sites de modo a evitar a detecção pelas autoridades.

Esta última campanha do grupo Anonymous é essencialmente análoga à dos ataques distribuídos de negação de serviço que realizou contra sites durante a semana passada, simplesmente agora trata-se de um ataque DDoS contra as máquinas de fax. O grupo começou estes ataques hoje às 13:00 GMT e publicou uma lista de números de fax de destino:


MIssão Leakflood


"O inimigo está a adaptar-se às nossas estratégias, mas eles são uma burocracia pesada. Nós podemos mudar mais rápido", disse o grupo numa nota que circulou hoje nos seus servidores de chat.


Os activistas são encorajados a enviar por fax ou imagens de Guy Fawkes ou trechos aleatórios do conteúdo que o WikiLeaks tem a divulgar recentemente. Não é claro quantas pessoas estão a participar nos ataques, mas um canal de IRC criado para fornecer informações sobre a campanha continha 73 utilizadores poucas horas após o começo dos ataques.


O grupo por trás desta operação já utilizou esta táctica antes. Em Janeiro de 2008, incitou os seus membros a inundar com faxes a Igreja da Cientologia, outro dos seus alvos favoritos.


Embora os ataques da Operação Payback tenham ganho muita atenção dos média, tiveram pouco efeito sobre as empresas visadas. A MasterCard afirmou que algum processamento de transacções dos seus SecureCode foi reduzido na semana passada, mas os sistemas de back-end de transacção usados tanto pela Visa como pela MasterCard não têm sido afectados pelos ataques. O site Paypal.com caiu na quinta-feira, mas a empresa disse que os servidores que usa para processar as transacções estavam virtualmente inalterados.


Os ataques não são difíceis de contrariar, mas custam dinheiro visto que as empresas têm que lutar e fortalecer a sua infra-estrutura. Além disso, dificultam o contacto dos clientes com as empresas. Esses sites geralmente são o primeiro ponto de entrada para quem quer usar os serviços online.


Os ataques fax podem ser visto como apenas um incómodo e parecem ter algum efeito. O Anonymous chegou ao ponto de divulgar uma lista de números que afirma já não responderem.


Mas para além de distribuir ataques, o grupo também se encontra sob ataque por apoiar o WikiLeaks. Muitos utilizadores foram expulsos da sua rede de IRC após os seus servidores terem sido atacados esta manhã. É também ponto assente que o domínio anonops.eu (que divulgava a localização de servidores de IRC e do alvo do próximo ataque) também está sob ataque e não está disponível.


Gráficos de desempenho em tempo real para sites quese  tenham envolvido (ou possam vir a estar envolvidos) nos ataques WikiLeaks podem ser acompanhados em http://uptime.netcraft.com/perf/reports/performance/wikileaks, no entanto, Netcraft não monitoriza máquinas de fax.